Hacker heizen Kühlregale auf 50 Grad – jetzt auch in Deutschland
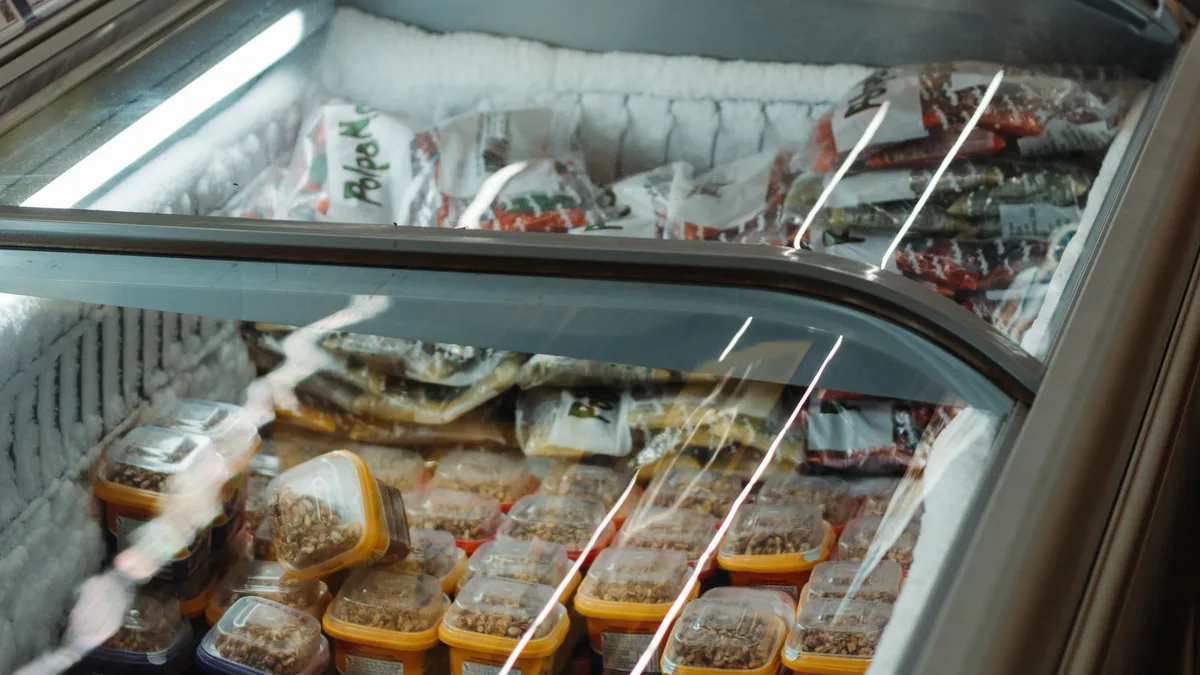
Reisbach/Wuppertal. In der Nacht zum Montag haben Angreifer in ganz Europa Supermarkt-Kühlungen aus der Ferne umgestellt – vom Kühlen aufs Heizen. Erstmals traf es auch Deutschland: In Niederbayern wurden die Anlagen eines Edeka-Marktes auf „50 Grad Heizen" gesetzt, in Wuppertal musste ein Markt seinen kompletten Kühlbereich entsorgen. Dass es so kommen könnte, hatte das Bundesamt für Sicherheit in der Informationstechnik nach dem Angriff in Frankreich vor drei Wochen ausdrücklich angekündigt.
Die beiden deutschen Fälle
Reisbach im Landkreis Dingolfing-Landau: Die Filiale „Edeka Ernst" bestätigte dem Bayerischen Rundfunk auf Nachfrage, dass ihre Kühlanlagen in der Nacht auf Montag auf „50 Grad Heizen" umgestellt wurden.
Die Folge: Unmengen an Lebensmitteln mussten weg. Die Initiative Foodsharing habe „alles abgeholt, was noch irgendwie zu retten war", teilte der Betreiber mit – der Großteil der Ware landete trotzdem im Müll. Auf Facebook schrieb der Markt: „Das macht uns einfach nur wütend."
Ab Dienstag sollten die Regale wieder gefüllt sein. Weitere Fälle in der Region waren dem Betreiber zunächst nicht bekannt. Das Polizeipräsidium Niederbayern ermittelt und will sich mit Behörden anderer Länder abstimmen.
Wuppertal: Ein CAP-Markt meldete einen „externen Eingriff", durch den Kühl- und Tiefkühlgeräte zu warm wurden. Die Leitung schrieb: „Alle Artikel mussten und müssen nun entsorgt werden." Am Montagnachmittag wurde Anzeige erstattet.
Wie hoch der Schaden ist, haben beide Märkte noch nicht beziffert.
Das BSI hatte gewarnt
Nach dem Angriff auf französische Supermärkte am 12. Oktober hatte das Bundesamt für Sicherheit in der Informationstechnik ausdrücklich davor gewarnt, dass es auch in Deutschland dazu kommen kann. Die Behörde empfahl, aus dem Internet erreichbare Steuerungsanlagen nach dem Stand der Technik abzusichern.
Konkret riet sie, den direkten Zugriff aus dem Internet auf Steuerungen zu unterbinden, stattdessen gesicherte Verbindungen mit Mehrfach-Anmeldung zu nutzen und Sicherheitsupdates kurzfristig einzuspielen.
Wie der Angriff funktioniert
Jede Kühlanlage im Supermarkt hat eine kleine Steuerung, die Temperaturen regelt und Alarm schlägt, wenn etwas nicht stimmt. Diese Steuerungen hängen am Netz, damit der Kältetechniker eine Störung sehen kann, ohne anzureisen.
Genau darüber kamen die Angreifer nach bisherigem Stand hinein. Sie schalteten die Anlagen ab – oder stellten sie gleich aufs Heizen um.
Der Angriff begann in der Nacht von Sonntag auf Montag gegen Mitternacht. Das sagte Stephan Moelans, Vorstandschef des belgischen Kälteanlagen-Installateurs Sabcobel, der Nachrichtenagentur Belga. Allein bei seinem Unternehmen seien rund 20 Kühleinheiten betroffen gewesen.
In Estland verschafften sich die Angreifer Zugang zum Steuerrechner einer älteren Anlage, deren Software nie aktualisiert worden war.
Danach gilt, was im Lebensmittelrecht keine Ermessensfrage ist: Was aus der Kühlkette gefallen ist, muss weg. Fleisch, Fisch, Milchprodukte, Wurst, Fertiggerichte, Tiefkühlware.
Wo es sonst zuschlug
Am selben Montag meldeten Märkte in neun Ländern Angriffe:
Belgien: Filialen von Delhaize, Carrefour und Spar. Ein Carrefour-Sprecher bestätigte rund 15 betroffene Märkte
Schweden: Coop meldete Probleme an sechs seiner 800 Standorte. Eine Filiale der Kette Ica in Sjöbo schrieb auf Facebook, ihre Kühl- und Gefrierschränke seien gehackt und auf 50 Grad gestellt worden
Niederlande: mindestens 17 kleinere Geschäfte, nach Angaben des Kältetechnik-Herstellers Danfoss
Irland: 13 Supermärkte, die Kühl- und Tiefkühlware vorsorglich aus dem Verkauf nahmen
Estland: ein bestätigter Fall
Italien, Portugal, Luxemburg und Finnland: ebenfalls Angriffe gemeldet
Eine Gesamtzahl gibt es nicht. Mehrere Ketten haben sich bislang nicht geäußert.
Vorausgegangen war der Angriff in Frankreich am 12. Oktober. Dort traf es zahlreiche Filialen von Intermarché und Coopérative U, sämtliche gekühlte und gefrorene Ware musste vernichtet werden. Die Staatsanwaltschaft sprach von einem „großangelegten Cyberangriff auf die vernetzten Kühlsysteme mehrerer großer Lebensmittelmärkte im ganzen Land". Das Vorgehen war nach den vorliegenden Angaben dasselbe wie jetzt.
Warum ausgerechnet Supermärkte
Geld haben die Angreifer nicht gefordert. Deshalb vermuten Fachleute Sabotage.
Tom Hegel, Analyst beim Sicherheitsunternehmen SentinelOne, erklärt, warum der Handel ein attraktives Ziel ist: „Der Einzelhandel ist ein leichtes Ziel, weil Handelsketten eine Vielzahl von Kühlreglern, Gebäudemanagementsystemen, Zugangskontrollen und Kassensystemen betreiben."
Dazu komme, dass die Margen im Lebensmittelhandel gering seien und die Ware innerhalb weniger Stunden verderbe. Jede Störung habe deshalb schnell schmerzhafte und öffentlich sichtbare Folgen.
Das beschreibt den Unterschied zu einem gewöhnlichen Erpressungsangriff: Hier geht es nicht um Lösegeld, sondern darum, dass am nächsten Morgen leere Regale zu sehen sind.
Was die EU sagt
EU-Agrarkommissar Christophe Hansen sprach von einem „bewussten Versuch, unsere Lebensmittelkette zu unterbrechen und das Vertrauen der Verbraucher in sie zu untergraben". Dass sich die Angriffe wiederholten, sei „zutiefst besorgniserregend". Man nehme sie „sehr ernst".
Zugleich stellte er klar: Die Lebensmittelsicherheit in Europa sei derzeit nicht gefährdet.
Für Betriebe hier in der Region
Das betrifft nicht nur große Ketten. Dieselbe Technik steckt in Metzgereien, Bäckereien, Getränkemärkten, Gaststätten und Kühlhäusern.
Die Empfehlungen des Bundesamts lassen sich in vier Fragen übersetzen:
Ist die Steuerung Ihrer Kühlanlage direkt aus dem Internet erreichbar? Falls ja, sollte sie es nicht sein. Das ist der Punkt, den die Behörde zuerst nennt.
Läuft noch das Werkspasswort des Installateurs? Empfohlen wird eine Anmeldung mit zweitem Faktor, nicht nur mit Passwort.
Wann wurde die Software zuletzt aktualisiert? Die ehrliche Antwort lautet oft: nie. Genau solche Anlagen traf es in Estland.
Gibt es eine Temperaturüberwachung, die unabhängig von der Steuerung alarmiert? Kommt der Alarm aus demselben System, das manipuliert wurde, meldet sich nachts niemand.
Dazu ein praktischer Punkt: Die Dokumentation der Kühltemperaturen ist ohnehin Pflicht. Im Schadensfall ist sie die Grundlage, um gegenüber Versicherung und Lebensmittelüberwachung zu belegen, welche Ware wann aus der Kühlkette gefallen ist.
Was offen bleibt
Wer hinter den Angriffen steckt, ist unbekannt. Niemand hat sich bekannt, eine Geldforderung gab es nicht.
Offen ist auch, wie die Angreifer jeweils hineinkamen, ob alle Fälle zusammenhängen und wie viele Märkte betroffen sind, die sich bislang nicht gemeldet haben.