Spionage-Software auf Handys von Bundestagsabgeordneten
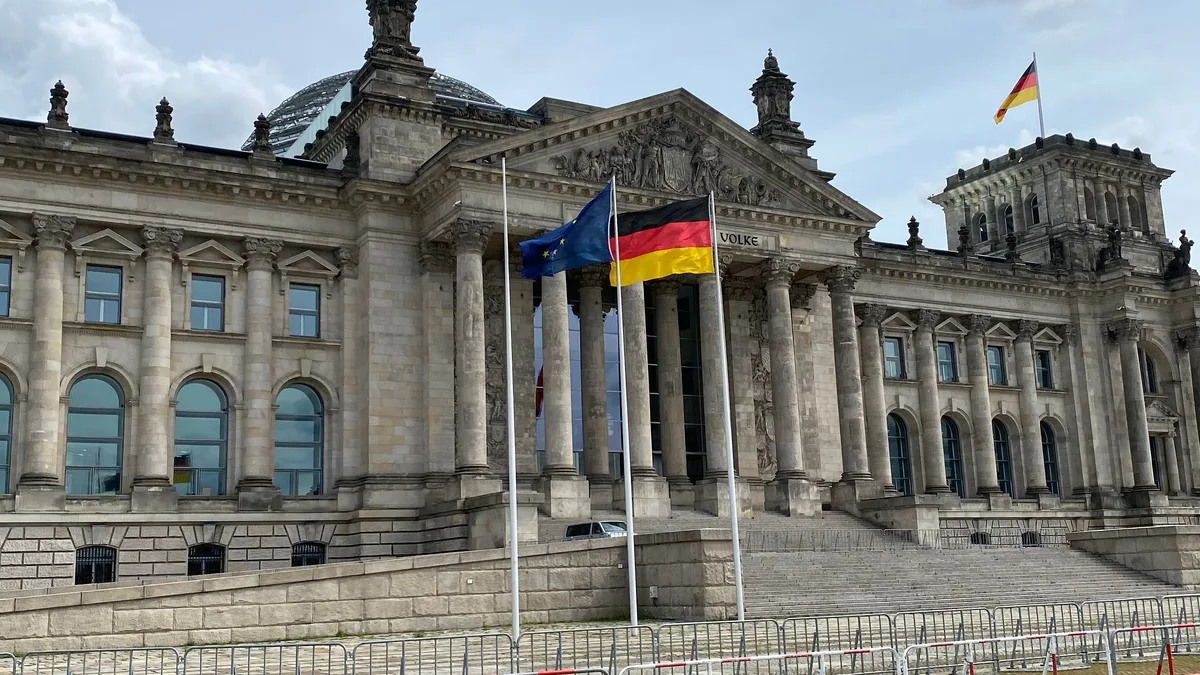
Berlin. Mehrere Mitglieder des Bundestages und der Bundesregierung sind mit Spionage-Software angegriffen worden. Apple hat die Betroffenen gewarnt, das Bundesamt für Sicherheit in der Informationstechnik hat sie anschließend schriftlich informiert. Digitalminister Karsten Wildberger (CDU) bestätigte den Vorgang am Sonntag in der ARD. Wie viele Geräte betroffen sind und wer hinter dem Angriff steckt, ist offen.
Was bekannt ist
Seit dem 29. Oktober haben Besitzer bestimmter iPhones eine Warnmeldung von Apple erhalten. Darin heißt es, das Gerät sei gezielt angegriffen worden, um es mit Spionage-Software zu übernehmen.
Wildberger sprach von „einer Meldung von Apple, dass bestimmte Geräte gegebenenfalls kompromittiert wurden mit sogenannter Spyware". Das Bundesamt habe schnell reagiert und alle Betroffenen angeschrieben. Weitere Einzelheiten nannte er nicht; er zeigte sich besorgt über die Berichte.
Das Bundesamt selbst teilte mit, es habe keine näheren Erkenntnisse zu Ursache und Hintergrund der Warnungen. Den Betroffenen riet es, vorsorglich davon auszugehen, dass ihr Gerät kompromittiert sein könnte. Sie sollen Sicherheitsupdates einspielen, den Zustand ihrer Geräte prüfen lassen und auf die vom Bundesamt empfohlenen Kommunikationswege ausweichen.
Welche Geräte betroffen sind, wer hinter dem Angriff steckt und welche Software eingesetzt wurde, sagte Wildberger nicht: „Das ist jetzt rein spekulativ, um was es sich hier konkret handelt, das muss man jetzt abwarten." Das Bundesamt habe „superschnell reagiert". Einen Zusammenhang mit künstlicher Intelligenz wollte er ausdrücklich nicht herstellen – Spionagesoftware auf Telefonen gebe es schon länger. „Das ist trotzdem etwas, was natürlich uns sehr besorgt."
So sieht die Warnung aus
Auf dem Sperrbildschirm des iPhones erscheint eine Meldung mit dem Titel „Bedrohungsbenachrichtigung von Apple". Darunter steht nach Darstellung des Herstellers: „Apple hat einen Söldner-Spyware-Angriff auf dein iPhone erkannt. Ergreife jetzt Maßnahmen, um deine Daten und dein Gerät zu schützen."
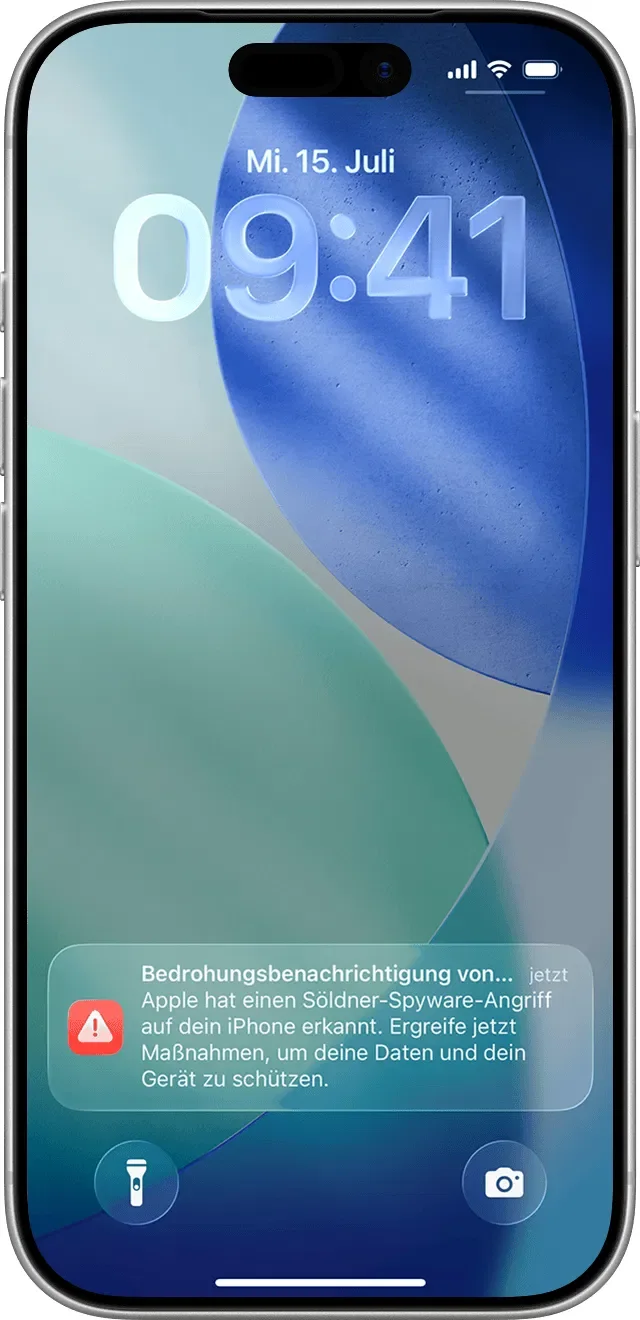
Dieselbe Warnung verschickt Apple zusätzlich per E-Mail an die im Apple-Konto hinterlegte Adresse. Außerdem erscheint sie oben auf der Kontoseite, sobald man sich dort anmeldet. Ob es sich in diesem Fall auch um einen "Söldner-Spyware-Angriff" handelt ist bislang nicht bekannt.
Was die Warnung aussagt – und was nicht
Apple verschickt solche Benachrichtigungen selten und nur, wenn es konkrete Anhaltspunkte gibt, dass eine bestimmte Person ins Visier genommen wurde. Nach Darstellung des Bundesamts gelten sie als sehr zuverlässig.
Sie sagen allerdings nicht, dass der Angriff erfolgreich war. Sie sagen nur, dass es einen gab. Ob tatsächlich Daten abgeflossen sind, ist bislang nicht bekannt.
Was solche Software kann
Das Bundesamt beschreibt in seinem Schreiben, was eine einmal installierte Spionage-Software auf einem Handy anrichten kann:
Nachrichten mitlesen, auch in verschlüsselten Messengern
auf Telefonate, Kontakte, Kalender und Standort zugreifen
Mikrofon und Kamera einschalten
Entscheidend dabei: Der Besitzer muss nichts anklicken und nichts installieren. Die Software gelangt ohne sein Zutun auf das Gerät.
Dass verschlüsselte Messenger dagegen nicht helfen, liegt daran, dass die Software direkt auf dem Handy sitzt – also dort, wo Nachrichten im Klartext vorliegen, bevor der Nutzer sie liest.
Wer so etwas einsetzt
Software dieser Art entwickeln spezialisierte Firmen und verkaufen sie an staatliche Stellen. Eingesetzt wird sie gegen einzelne Zielpersonen: Politiker, Journalisten, Anwälte, Oppositionelle. Entsprechende Fälle sind in den vergangenen Jahren aus mehreren Ländern bekannt geworden.
Wer im aktuellen Fall den Auftrag gegeben hat, sagt bislang niemand – weder die Bundesregierung noch das Bundesamt.
„Der Bundestag ist ein beliebtes Ziel"
Bundestagspräsidentin Julia Klöckner (CDU) sagte der Deutschen Presse-Agentur: „Wir verzeichnen zahlreiche Hackerangriffe – der Bundestag ist ein beliebtes Ziel." Das Parlament müsse seine Abwehr gegen solche Angriffe weiter stärken.
Neu ist das Grundproblem nämlich nicht.
2015 traf den Bundestag der bis heute größte Angriff seiner Geschichte. In den Büros zahlreicher Abgeordneter wurde Schadsoftware gefunden, auch im Büro der damaligen Kanzlerin Angela Merkel. Die gesamte IT des Parlaments musste anschließend erneuert werden. Merkel sprach Jahre später von „harter Evidenz" für eine russische Beteiligung; die Bundesanwaltschaft erließ 2020 Haftbefehl gegen einen mutmaßlichen Angehörigen des russischen Militärgeheimdienstes.
2023 wurden E-Mail-Konten der SPD-Zentrale angegriffen. Die Bundesregierung machte dafür eine Einheit des russischen Militärgeheimdienstes verantwortlich. Wer hinter einem späteren Angriff auf die CDU-Zentrale steckte, ist bis heute offen.
Im Frühjahr dieses Jahres wurden Signal-Konten von Politikern und Beamten übernommen – über gefälschte Nachrichten, die wie der Support des Messengers aussahen. Die Bundesanwaltschaft ermittelt in diesem Fall wegen Spionageverdachts. Nach Informationen des „Spiegel" war auch Klöckner betroffen, SPD- und Linksfraktion bestätigten mehrere Fälle.
Dieser Signal-Fall ist ein anderer als der jetzige: Dort ging es um Phishing, bei dem die Betroffenen selbst auf eine Täuschung hereinfielen. Die aktuelle Spionagesoftware kommt ohne jedes Zutun aufs Gerät.
Was offen ist
Unbeantwortet sind die zentralen Fragen: wie viele Abgeordnete betroffen sind, welche Software eingesetzt wurde, über welche Sicherheitslücke der Angriff lief, ob Daten tatsächlich abgeflossen sind und wer dahintersteckt. Die Namen der Betroffenen wurden nicht veröffentlicht.
Offen ist außerdem, ob auch Abgeordnete aus unserer Region eine Warnung erhalten haben.